Permission Hygiene & Config Diff Auditor for Jira
Audit over-broad Jira permissions and track configuration drift before enabling Atlassian Rovo or MCP — running 100% inside your Atlassian Cloud boundary.
Marketplace listing (App ID: 3567210724) is currently in review (submitted Nov 18, 2026). The direct app link will be published here once approved.
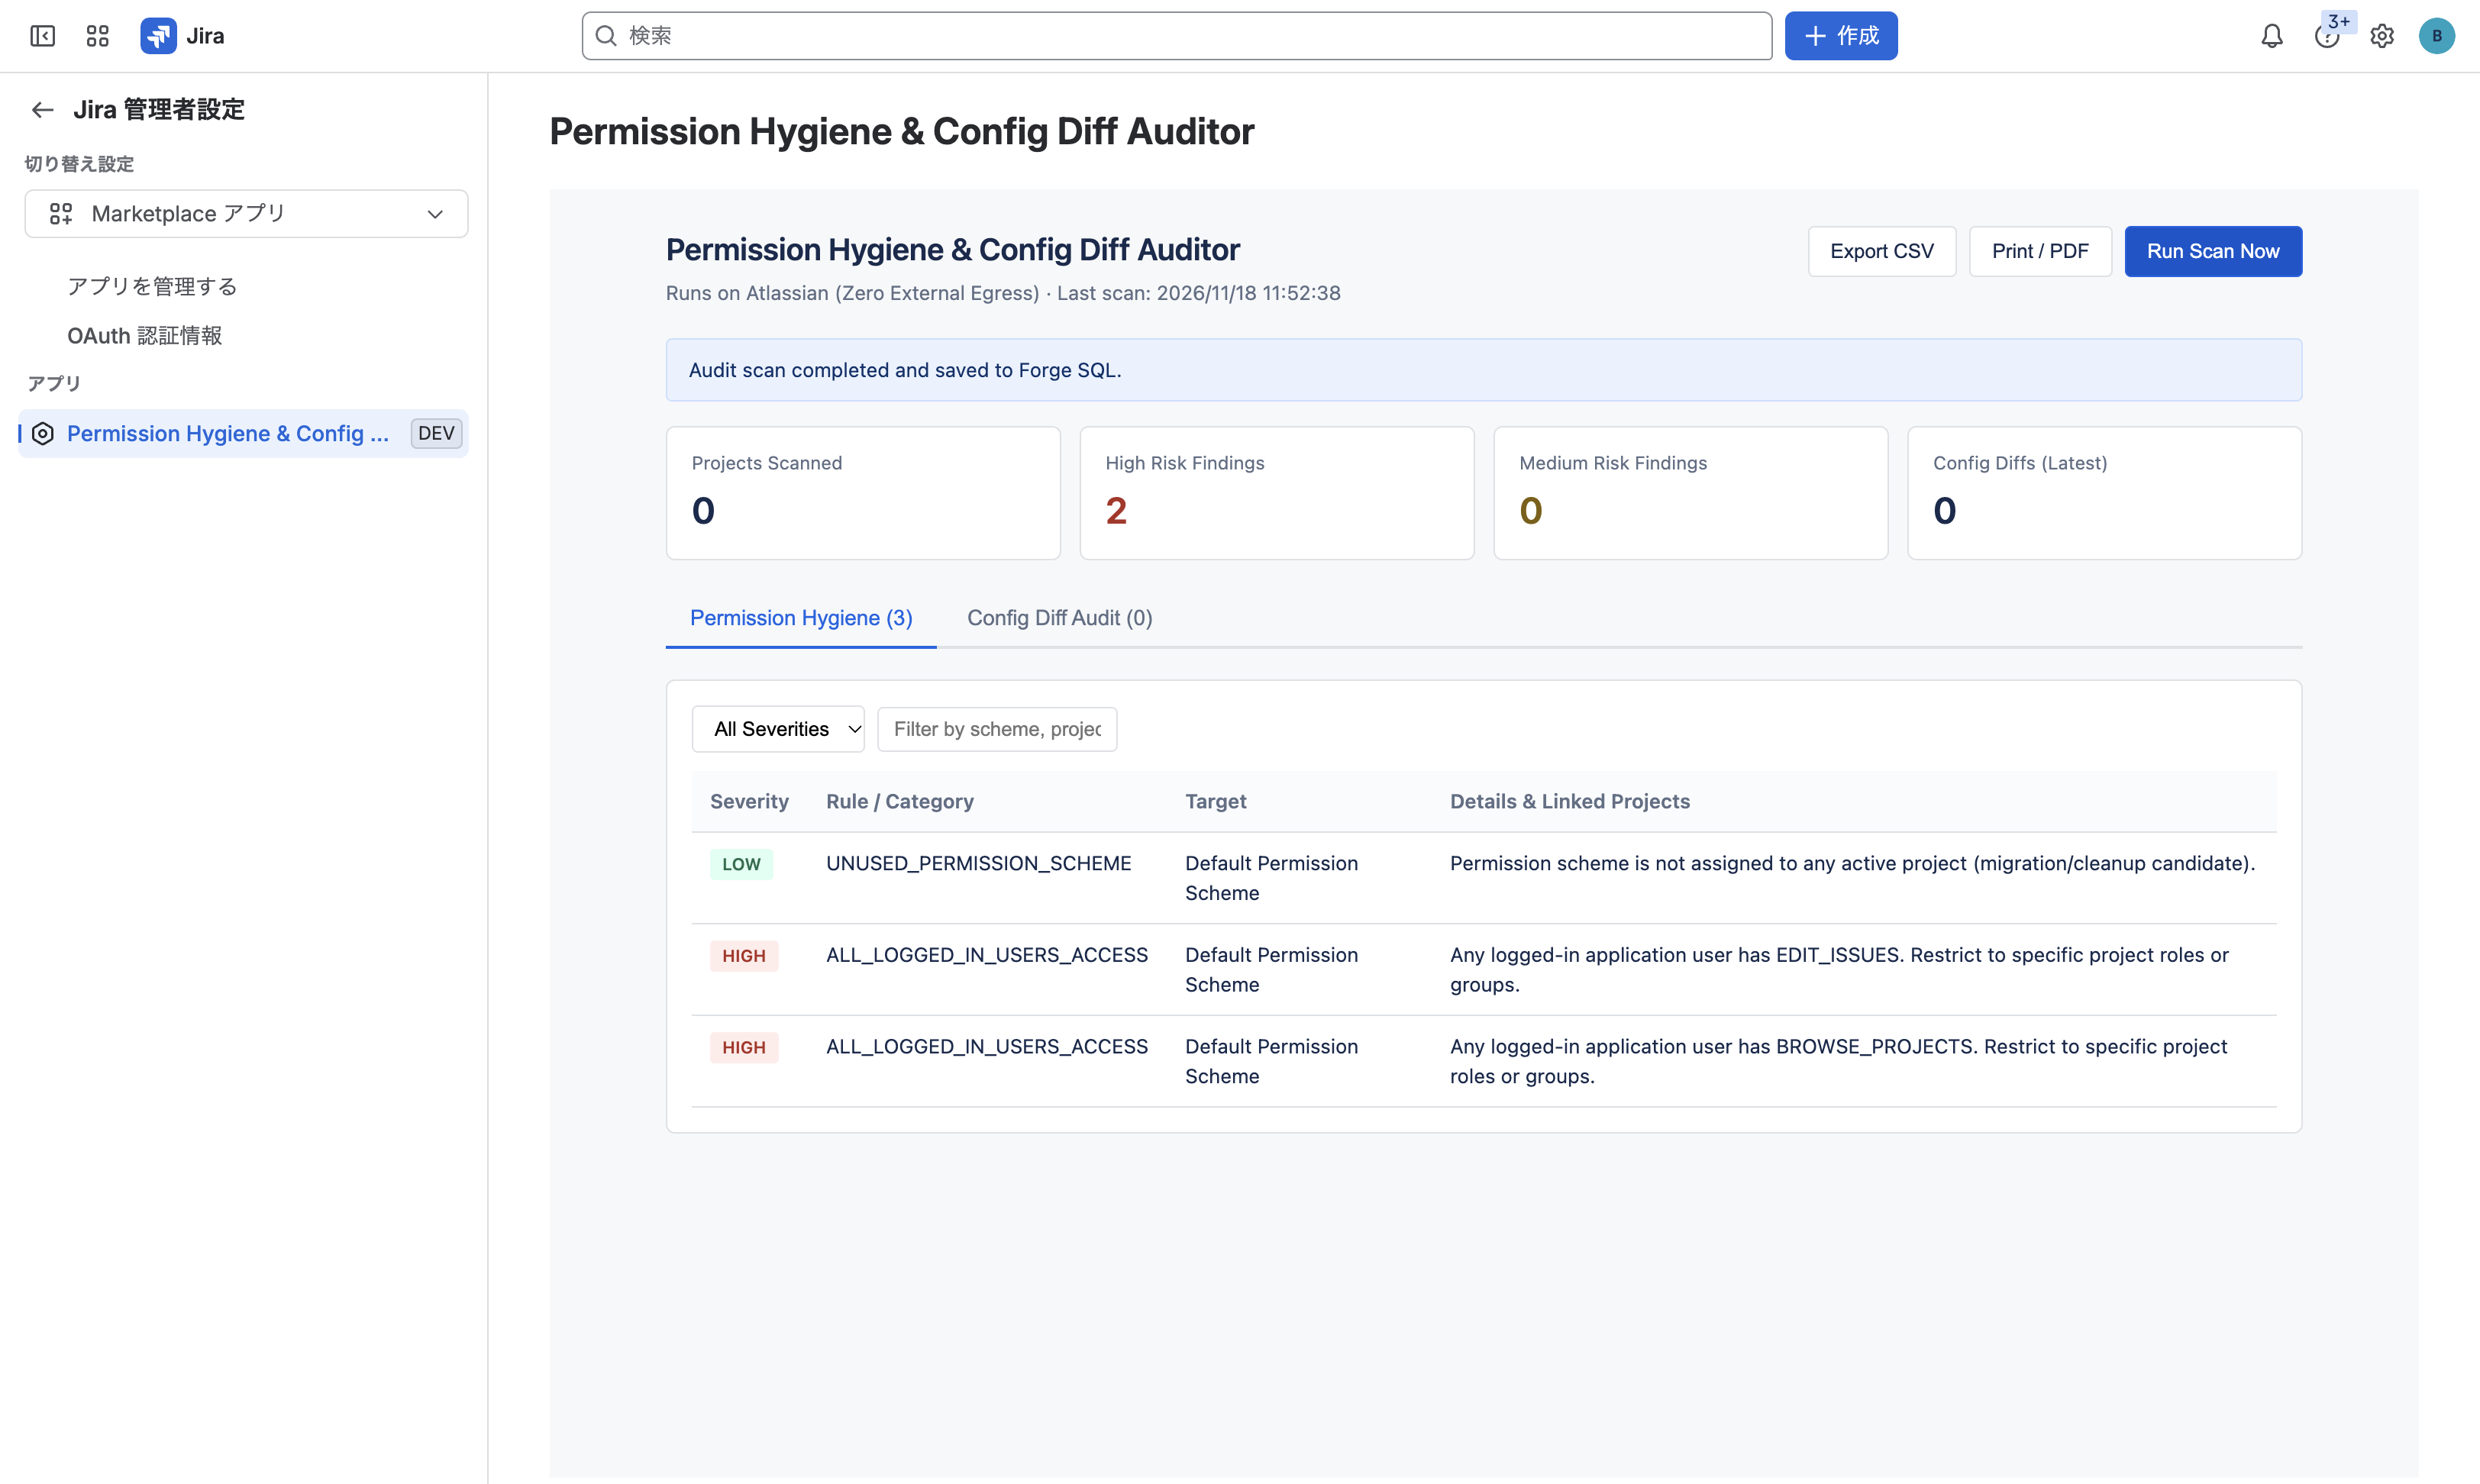
Jira Admin Page: Permission risk findings and structural configuration diff tracking.
Why Permission Hygiene Matters for Rovo & AI
When AI assistants such as Atlassian Rovo or MCP integrations are enabled, they inherit existing user permissions. Misconfigured permission schemes — such as anonymous access, all-logged-in-user grants, or overly broad default groups — can silently expose sensitive projects and issues.
Key Capabilities
1. Permission Hygiene Scan
Evaluates all Jira Permission Schemes and linked projects against governance rules:
- HIGHPublic Anonymous Access — Flags schemes granting
anyoneaccess. - HIGHAll Logged-In Users — Flags critical permissions granted via unrestricted
applicationRole. - MEDIUMBroad Default Groups — Flags
jira-software-users,jira-servicemanagement-users,jira-core-users,users, andconfluence-usersholding critical permissions. - LOWUnused Schemes — Identifies orphaned schemes for cleanup.
2. Config Diff Auditor
Captures deterministic snapshots of permission schemes, project mappings, and workflows, then computes exact structural diffs:
- Detects ADDED, MODIFIED, and REMOVED configuration entries.
- Canonicalizes JSON payloads so key-order noise never causes false positives.
- Provides before/after visibility for change reviews and incident triage.
3. Automated Daily Schedule + On-Demand Scans
Includes a daily Forge scheduledTrigger with async queue processing (audit-scan-queue), plus manual scan execution directly from the Jira Admin Page (Permission Hygiene & Config Diff Auditor).
Security & Architecture
| Property | Implementation |
|---|---|
| Hosting | 100% Atlassian Forge (Node.js 24 runtime, Forge SQL MySQL). No external servers. |
| External Egress | None. Jira configuration and audit data never leave your Atlassian Cloud environment. |
| OAuth Scopes | read:jira-work, read:jira-user, manage:jira-configuration |
| Jira API Usage | Read-only Jira REST API v3 endpoints for permission schemes, projects, and workflows. |
Frequently Asked Questions
Does the app modify my Jira permissions automatically?
No. The auditor is strictly read-only on Jira configuration. It surfaces prioritized findings and diffs so administrators can review and remediate safely.
Which permissions are treated as critical?
ADMINISTER_PROJECTS, BROWSE_PROJECTS, EDIT_ISSUES, DELETE_ISSUES, DELETE_ALL_ATTACHMENTS, and MANAGE_SPRINTS_PERMISSION.
Reach out with your Jira Cloud questions or feedback.
Email [email protected]